

Responder correos, conectarse por VPN o trabajar durante un trayecto en alta velocidad puede parecer una ventaja operativa. Sin embargo, la realidad técnica es menos favorable de lo que suele asumirse. Desde una perspectiva profesional, el AVE, o cualquier tipo de transporte, no siempre ofrecen un entorno adecuado para el teletrabajo conectado: la inestabilidad de la red, la variabilidad de la latencia, la dependencia de infraestructuras compartidas y la exposición a redes públicas o semipúblicas introducen limitaciones que pueden afectar tanto a la productividad como a la seguridad de la información.
- La conectividad no es estable y puede interrumpirse en túneles, zonas de sombra y cambios de celda.
- La latencia dificulta el trabajo en tiempo real, especialmente en videollamadas, escritorios remotos y plataformas colaborativas.
- Las redes compartidas incrementan la exposición a interceptación, suplantación de puntos de acceso y filtrado de metadatos.
- El hotspot móvil propio reduce parte del riesgo, pero no elimina las limitaciones inherentes al trayecto.
A continuación te explico, con un enfoque técnico y práctico, los principales factores que no aconsejo el AVE ni ningún otro medio de transporte como un entorno fiable para el teletrabajo conectado, en especial cuando se requiere continuidad de servicio, confidencialidad o acceso a sistemas corporativos.
1. Inestabilidad estructural de la conectividad
La circulación a alta velocidad implica traspasos continuos entre celdas de red y variaciones constantes en la calidad de la cobertura. Ello genera microcortes, degradación del servicio y pérdida puntual o reiterada de conectividad. En términos operativos, esta circunstancia afecta de forma directa a actividades dependientes de persistencia de sesión, transferencia sostenida de datos o comunicaciones síncronas.
2. Discontinuidad de cobertura en tramos críticos
La existencia de túneles, zonas de sombra radioeléctrica y trayectos con cobertura irregular provoca interrupciones que no pueden considerarse excepcionales, sino inherentes al medio. Aunque los sistemas a bordo intenten mitigar estas incidencias mediante agregación o conmutación entre enlaces, la disponibilidad efectiva del servicio continúa siendo variable y, en determinados momentos, insuficiente para un uso profesional intensivo.
3. Latencia incompatible con servicios en tiempo real
La mera existencia de conectividad no garantiza la usabilidad del servicio. En este contexto, la latencia y su variabilidad constituyen un factor limitante de primer orden. Aplicaciones como videoconferencia, acceso mediante escritorio remoto, telefonía IP o plataformas colaborativas con sincronización continua pueden experimentar retardos, congelaciones, pérdida de paquetes y degradación funcional incompatible con estándares mínimos de productividad.
4. Limitaciones de capacidad y restricciones de servicio
Las redes Wi‑Fi de a bordo suelen estar diseñadas para un uso generalista y no para cargas de trabajo intensivas o sostenidas. Descargas de gran volumen, sincronización de repositorios, uso prolongado de aplicaciones SaaS corporativas o sesiones de trabajo colaborativo pueden verse afectadas por limitaciones de ancho de banda, políticas de priorización o restricciones de consumo.
5. Degradación por contención y concurrencia de usuarios
La capacidad disponible se comparte entre múltiples usuarios conectados de forma simultánea. En escenarios de alta ocupación, esta concurrencia genera contención, incremento del tiempo de respuesta y reducción efectiva del rendimiento. Desde un punto de vista técnico, se trata de una limitación previsible en infraestructuras de acceso compartido y no de una incidencia puntual atribuible al terminal del usuario.
6. Complejidad de la arquitectura de acceso y posibles incompatibilidades
El acceso a este tipo de redes suele apoyarse en mecanismos como portales cautivos, autenticación intermedia, sistemas de traducción de direcciones o políticas específicas de filtrado y encaminamiento. Tales elementos pueden introducir incompatibilidades con VPN corporativas, servicios de administración remota, autenticación multifactor o determinadas aplicaciones empresariales, con el consiguiente impacto sobre la continuidad de la sesión y la integridad de la conexión.
7. Exposición inherente a redes públicas o semipúblicas
Desde la perspectiva de la seguridad de la información, las redes públicas o semipúblicas incrementan la superficie de exposición. Incluso cuando existe cifrado a nivel de aplicación, pueden persistir riesgos asociados a la observación de metadatos, a configuraciones deficientes, a interceptaciones oportunistas o a entornos con controles ajenos al usuario. Esta circunstancia aconseja extremar la prudencia cuando se manejan credenciales, evidencias digitales, información reservada o acceso a sistemas internos.
8. Riesgo de suplantación de puntos de acceso
En entornos de uso público o compartido debe contemplarse, además, la posibilidad de redes fraudulentas diseñadas para simular la red legítima. Este vector, conocido como evil twin o suplantación de punto de acceso, puede facilitar capturas de credenciales, redirecciones maliciosas o monitorización del tráfico en supuestos de conexión no verificada. Aunque su probabilidad concreta dependerá del contexto, el riesgo es técnicamente conocido y no debe descartarse.
9. El uso de hotspot personal reduce riesgos, pero no elimina las limitaciones del medio
El empleo de un punto de acceso móvil propio ofrece, con carácter general, un mayor control sobre el canal de acceso y reduce determinados riesgos asociados a infraestructuras compartidas. No obstante, esta alternativa sigue dependiendo de la cobertura disponible a lo largo del trayecto, puede verse afectada por las mismas discontinuidades radioeléctricas y añade costes en términos de consumo de batería y datos. Por tanto, constituye una medida de mitigación parcial, no una solución plena.
Comparativa de riesgos: Wi‑Fi del tren vs. hotspot móvil
A continuación, se resumo las principales diferencias de riesgo al teletrabajar usando la Wi‑Fi a bordo del AVE (o repito, de cualquier transporte) frente a un hotspot personal móvil:
| Escenario de riesgo | Wi‑Fi del tren (impacto/probabilidad) | Hotspot móvil personal (impacto/probabilidad) |
| Intercepción y espionaje de tráfico | Alto (pérdida de datos sensibles) / Alto | Alto / Muy bajo |
| Rogue AP / Evil twin (suplantar red) | Muy alto (robo de credenciales, intrusión total) / Medio | Nulo / Nulo |
| Sniffing de metadata e inspección TLS | Medio (filtrado de hábitos, exposiciones menores) / Alto | Bajo / Bajo |
| Interrupción de sesión por corte de red | Medio (pérdida de trabajo no guardado) / Alto | Medio / Alto |
| Consumo extra de batería y datos | Bajo (no aplica, red del tren provee datos) / Alto | Bajo / Alto |
10. Idoneidad limitada del entorno para trabajo conectado de carácter crítico
A la vista de los factores expuestos, el entorno ferroviario de alta velocidad puede resultar válido para tareas offline, revisión documental, redacción local o consulta de materiales previamente descargados, pero presenta limitaciones objetivas para actividades que exijan continuidad, baja latencia, elevado caudal de datos o garantías reforzadas de confidencialidad. En consecuencia, no resulta técnicamente aconsejable equipararlo a un entorno ordinario de teletrabajo conectado.
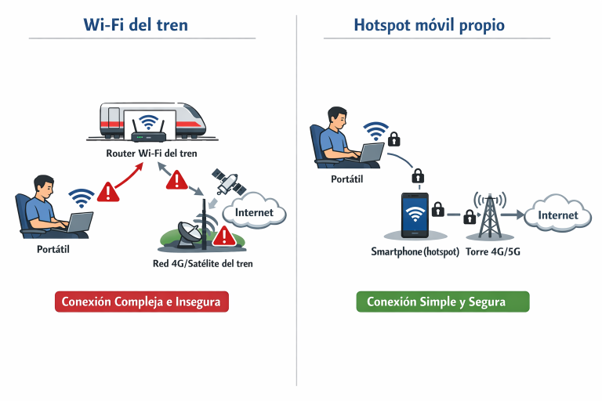
Flujo de datos y puntos débiles al usar la Wi‑Fi del tren (izquierda) frente a un hotspot móvil propio (derecha). infografía hecha con IA.
Qué tareas sí pueden hacerse y cuáles conviene evitar
- Adecuadas: revisión de documentos ya descargados, redacción offline, lectura técnica, organización de notas y preparación de informes.
- Poco recomendables: videollamadas, acceso por escritorio remoto, subida de ficheros pesados, sincronización en la nube y operaciones que requieran autenticación sensible o continuidad de sesión.
- Especialmente desaconsejables: acceso a información confidencial sin medidas adicionales, gestión de evidencias, uso de redes no verificadas y tratamiento de datos críticos en abierto.
Recomendaciones si la conexión durante el trayecto resulta imprescindible
Si la conexión durante el trayecto resulta imprescindible, conviene aplicar medidas básicas de reducción de exposición:
- Priorizar conexión propia frente a redes públicas siempre que sea viable.
- Utilizar VPN corporativa si la organización lo permite y está correctamente configurada.
- Evitar operaciones sensibles cuando no exista garantía razonable de estabilidad y control del entorno.
- Verificar el nombre y legitimidad del punto de acceso antes de conectarse.
- Reservar tareas críticas para entornos con conectividad estable y supervisada.
En conclusión, utilizar el AVE como espacio habitual de teletrabajo conectado puede resultar operativo solo en escenarios de baja criticidad. Cuando intervienen datos sensibles, conexiones persistentes, aplicaciones en tiempo real o acceso a sistemas corporativos, las limitaciones técnicas y los riesgos de ciberseguridad aconsejan actuar con cautela. Desde una perspectiva profesional, la recomendación más razonable es aprovechar el trayecto para tareas offline o de menor exposición, y reservar las actividades críticas para entornos de conectividad controlada.
La foto de la portada está hecha con la IA de www.magnific.com